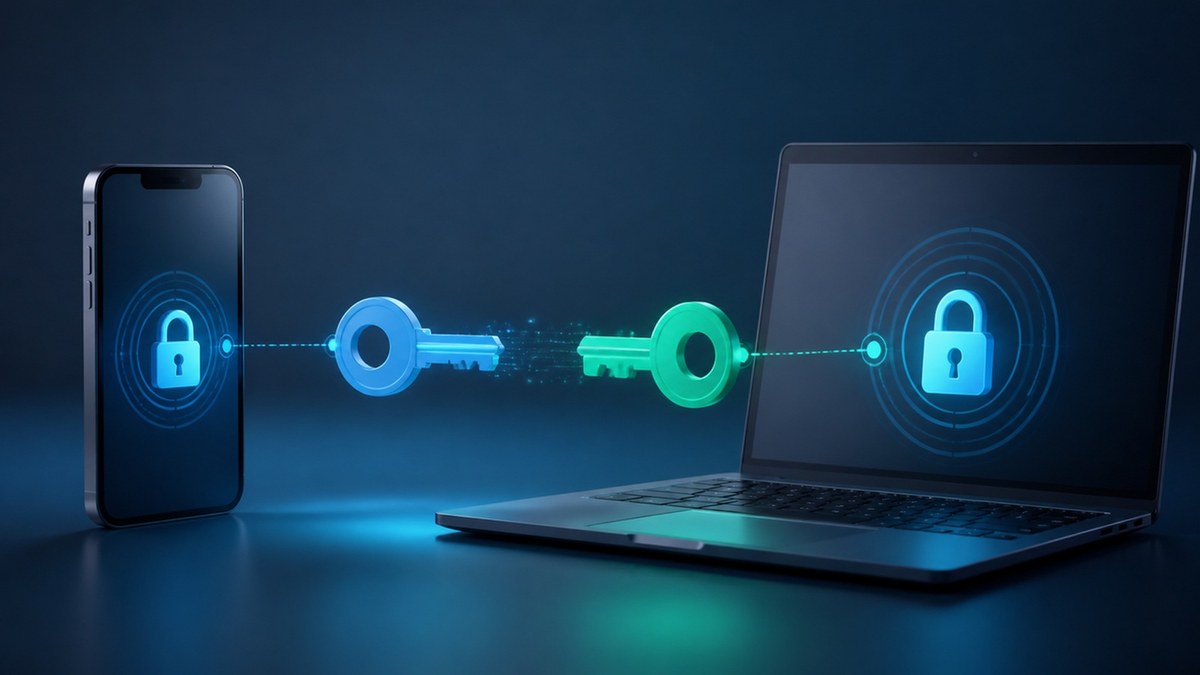
Ключът за достъп е уникална криптографска двойка за конкретен сайт: публичната част остава при услугата, а частната – на устройството или в защитена синхронизация. Входът се отключва локално с ПИН или биометрия. Понеже ключът е обвързан с истинския домейн, фалшива страница не може да го получи като въведена парола.
Как работи двойката ключове
Услугата пази публичен ключ, който не може сам да отключи профила. Частният ключ подписва конкретно предизвикателство на устройството.
Така няма една и съща тайна, която потребителят да въвежда и сървърът да пази за по-късна проверка.
Защо фишингът става по-труден
Всеки passkey е свързан с определен домейн. Имитация с различен адрес не получава валидно подписване за истинската услуга.
Потребителят пак трябва да следи къде влиза, но технологията премахва обичайния момент, в който сам предава паролата на измамна форма.
Какво става при ново устройство
Синхронизираните ключове могат да се възстановят през защитената екосистема на доставчика, а други остават вързани към конкретен хардуер.
Затова преди изключване на старите методи е разумно да има второ устройство или предварително проверен резервен начин за достъп.
Как проверихме информацията
Провереният резултат е: Passkeys премахват споделената тайна и затрудняват фишинга, защото частният ключ не напуска устройството и е обвързан с домейна.
Важно ограничение е: Не всички стари сайтове поддържат технологията, а начините за синхронизация и възстановяване зависят от избрания доставчик. При промяна водещи са посочените източници и официалните канали, а не извод само от заглавието.
Как проверихме актуалния повод
Отворихме оригиналните публикации на Plovdiv24, FIDO Alliance и проверихме текущия trigger: Нова редакционна публикация обясни защо все повече услуги заменят споделените пароли с FIDO ключове за достъп. Променливите числа, места и срокове са включени само когато присъстват в посочените източници.
Провереният извод е: Passkeys премахват споделената тайна и затрудняват фишинга, защото частният ключ не напуска устройството и е обвързан с домейна. Ограничението е: Не всички стари сайтове поддържат технологията, а начините за синхронизация и възстановяване зависят от избрания доставчик. Затова материалът отделя потвърденото от планираното и посочва какво трябва да се провери отново.
Нашата проверка
Passkeys премахват споделената тайна и затрудняват фишинга, защото частният ключ не напуска устройството и е обвързан с домейна.
Подредихме фактите в практичен отговор според въпроса на сайта и сравнихме наличните числа, места или срокове.
Passkeys премахват споделената тайна и затрудняват фишинга, защото частният ключ не напуска устройството и е обвързан с домейна.
Не всички стари сайтове поддържат технологията, а начините за синхронизация и възстановяване зависят от избрания доставчик.
Входни данни: проверен актуален повод, потвърдени числа и срокове. Проверени чрез източник 1 източник 2.
Източници
- Plovdiv24: проверените актуални факти и контекст
- FIDO Alliance: официална спецификация за passkeys и локалната биометрична проверка
За изображенията
Визуализациите са подбрани по правилото официален източник с ясни права, фактологично вярна лицензирана снимка, а когато такава липсва – собствена AI илюстрация. Всеки кадър има записан произход и проверка за видими несъответствия.